NTTドコモで最大29万件にのぼる顧客情報の流出が発生し、大きな注目を集めています。
2026年11月4日に不正アクセスが発覚し、氏名や住所、生年月日などの個人情報が外部に取得されたことが明らかになりました。
ドコモは対象となる利用者への見舞金の支払いを検討しており、ahamoの新規受付サイトも予防的に停止しています。
そんなドコモですが、情報流出の原因は何だったのでしょうか。
また、流出した情報の内容や見舞金、ahamoへの影響も気になりますね。
今回は、ドコモの情報流出の原因や最大29万件に及ぶ被害の実態、今後の対応について詳しく調べました。
ドコモ情報流出の原因は?
多くの利用者がいるNTTドコモで発生した今回の情報流出。
そんなドコモですが、不正アクセスはどのような仕組みで発生したのでしょうか。
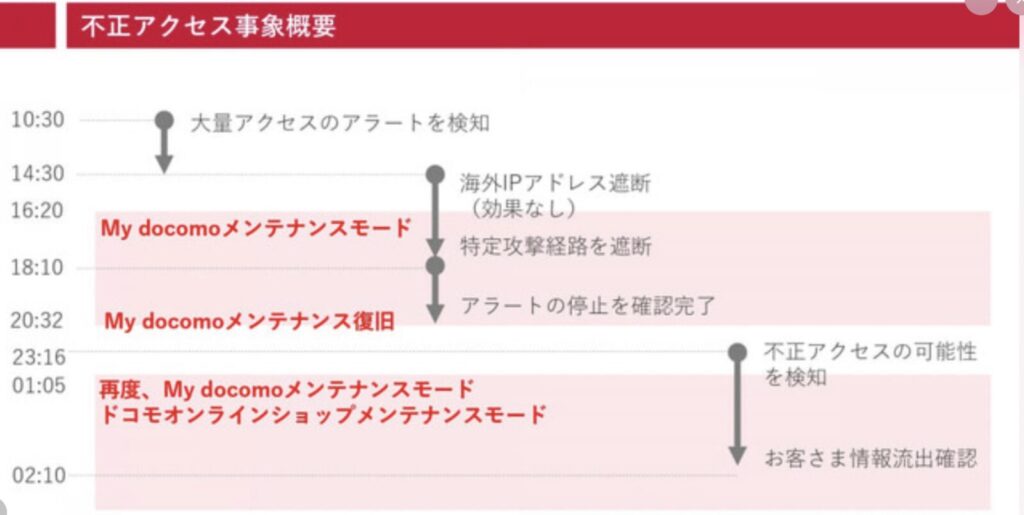
ドコモの発表によると、2026年11月4日午前10時30分頃、大量アクセスのアラートを検知したことで不正アクセスが発覚しました。
外部の攻撃者がインターネットを通じてシステムに不正アクセスしたことが原因です。
さらに、複数のシステムが連動する仕組みを悪用し、機械的に顧客情報を検索・取得していたことが明らかになっています。
つまり、単純に大量のアクセスがあっただけではなく、システム同士が連動する仕組みを悪用されたことが問題だったようです。
11月4日に大量アクセスを検知したドコモは、不正アクセスの経路を遮断し、外部から情報を取得できないよう対応しました。
ただし、今回の発表では攻撃者の詳しい手口や、悪用されたシステム上の具体的な弱点までは明らかにされていません。
今回の情報流出は、外部の攻撃者が複数のシステムの連動する仕組みを悪用した不正アクセスによって発生したものでした。
最大29万件の顧客情報流出!何が漏れた?
今回の不正アクセスでは、個人だけでなく法人の顧客情報にも影響が及びました。
そんなドコモですが、最大29万件の情報流出には、どのような個人情報が含まれていたのでしょうか。
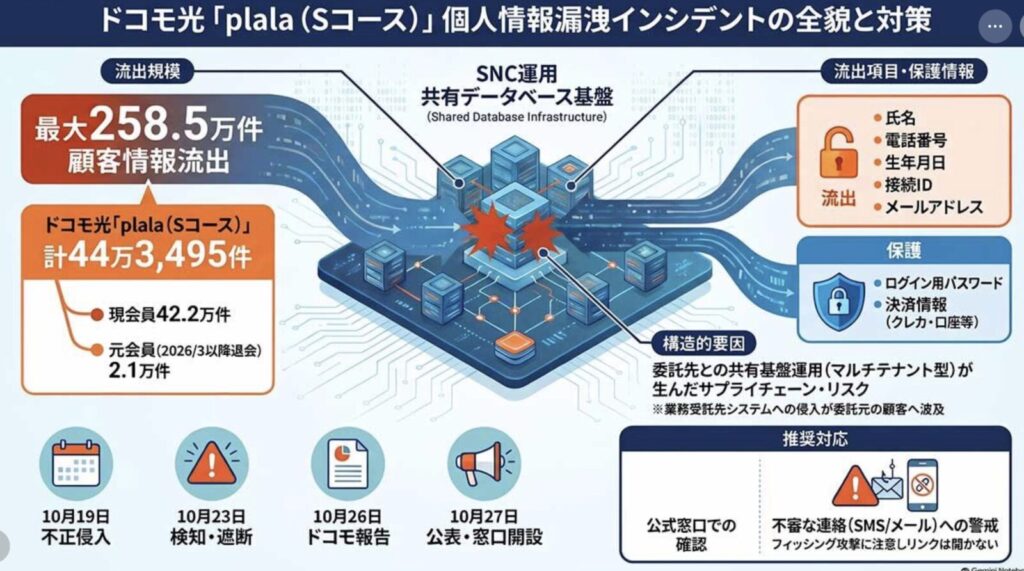
ドコモが公表した影響を受けたユーザー数は、最大29万4839件です。
内訳は次のとおりです。
個人ユーザー 20万4157件
法人ユーザー 9万682件
流出した情報には、氏名、生年月日、住所、連絡先、本人確認書類の番号、契約内容などが含まれていました。
さらに、一部のユーザーについては、金融機関の口座情報や勤務先情報なども含まれていたといいます。
最大29万4839件という大規模な情報流出であり、個人情報だけでなく、一部には金融機関や勤務先に関する情報も含まれていたことが今回の問題の大きな特徴です。
ただし、すべての対象者から同じ種類の情報が流出したわけではありません。
ドコモは見舞金を検討!対象者への連絡は?
大切な顧客情報が流出した今回の問題。
そんなドコモですが、被害を受けた利用者に対して見舞金の支払いを検討しているのでしょうか。
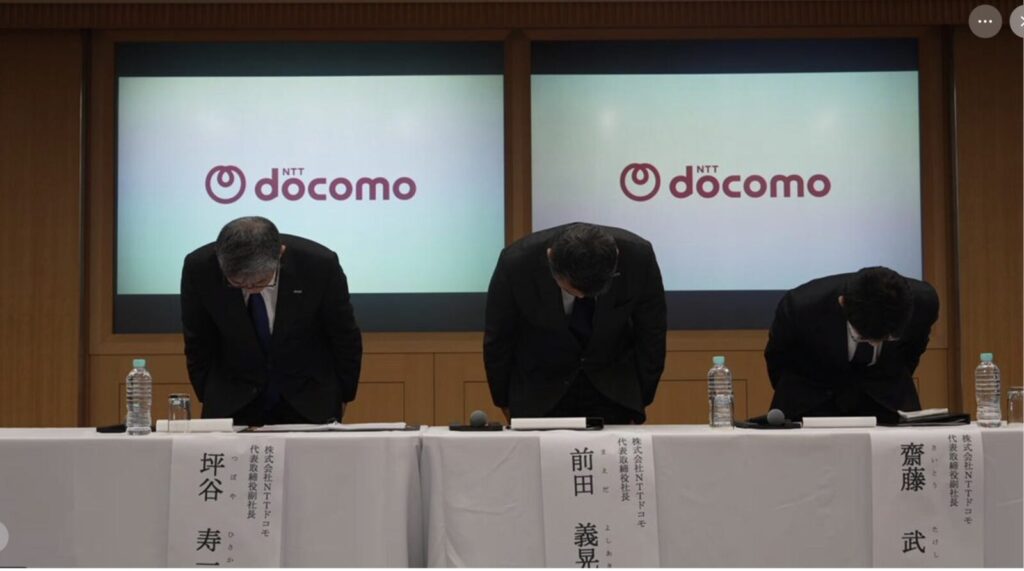
ドコモは2026年11月6日に記者説明会を開催し、対象となる個人・法人ユーザーへの見舞金の支払いに向けて検討を進めていることを明らかにしました。
ただし、見舞金の具体的な金額や支給条件については、現時点で公表されていません。
対象となる個人ユーザーには、11月6日からSMSで案内を送付しています。
法人ユーザーについても、順次案内を行うとしています。
また、今回の問題について問い合わせができる専用窓口も開設されました。
問い合わせ先は0120-451-360です。
見舞金については今後の詳細発表を待つ必要がありますが、対象となる利用者への個別案内も進められているようです。
ahamoサイト停止の理由は?利用者への影響は?
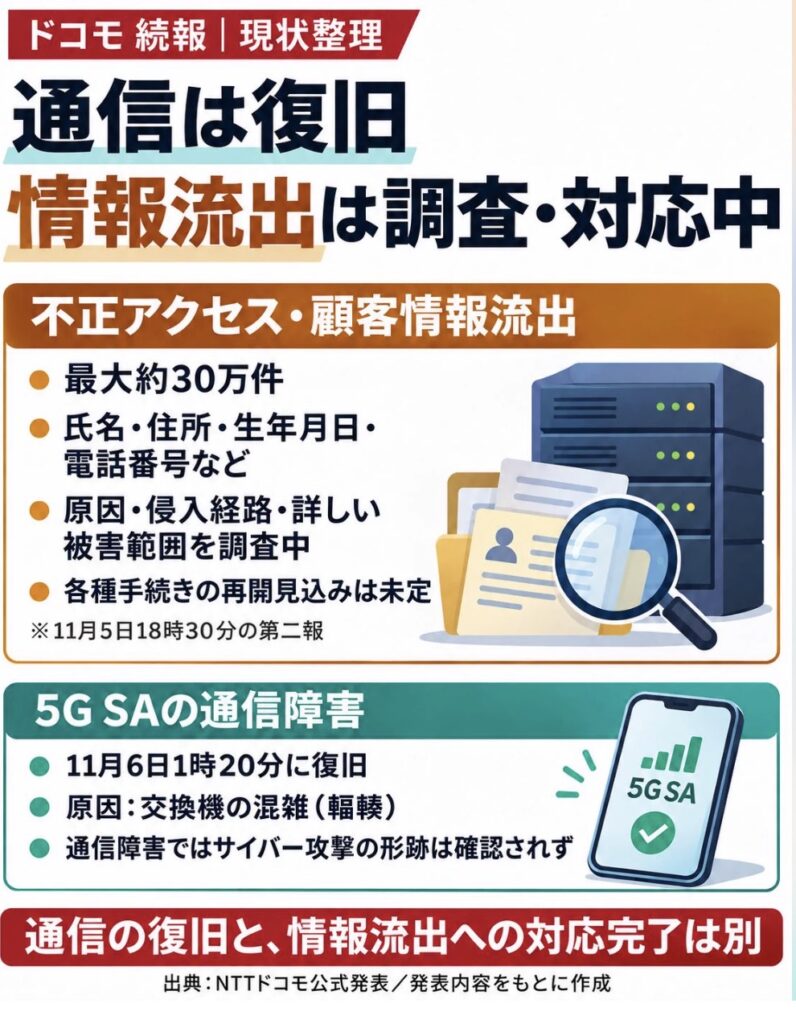
ドコモの情報流出問題は、オンラインサービスにも影響を及ぼしています。
そんな中、ahamoの新規受付サイトまで停止されたのはなぜなのでしょうか。
ドコモは不正アクセスが判明した後、「ドコモオンラインショップ」と「My docomo」を停止しました。
これは、外部から顧客情報を取得できないようにするための措置です。
さらに、ahamoの新規受付サイトについても、11月6日午後6時から予防的措置として停止しています。
ただし、ドコモの説明では、ahamoの新規受付サイトで不正アクセスが確認されたわけではありません。
今回の情報流出を受けて、安全性を高めるために先回りして停止したということです。
ドコモは各サイトに安全性を高めるシステム改修を施し、安全性の確認が取れ次第、サービスを再開するとしています。
そのため、今回のサイト停止はahamo自体から情報流出が確認されたためではなく、予防的な安全対策によるものでした。
ドコモの今後の対応と利用者が注意したいこと
今回の情報流出を受け、ドコモは不正アクセスの遮断や対象者への案内を進めています。
そんなドコモですが、利用者は今後どのような点に注意すればよいのでしょうか。
今回の流出情報には、氏名や住所、連絡先だけでなく、一部のユーザーについて金融機関の口座情報なども含まれています。
そのため、ドコモを名乗る不審なSMSや電話、メールには十分な注意が必要です。
特に、個人情報や暗証番号、パスワードなどを求める連絡が届いた場合は、安易に返信したり、記載されたリンクを開いたりしないようにしましょう。
また、ドコモから対象者にSMSで案内が送付されているため、案内の内容を確認することも大切です。
不安な場合は、SMS内のリンクを利用するのではなく、公式サイトなどから問い合わせ先を確認すると安心です。
今回の問題では、ドコモが不正アクセスの経路を遮断し、システムの安全性を高める改修を進めています。
今後は、サービスの再開時期や見舞金の詳細、再発防止に向けた取り組みについても注目されます。
まとめ
今回は、ドコモの情報流出の原因や最大29万件の被害、見舞金の検討、ahamoサイト停止の理由についてまとめました。
今回の情報流出は、外部の攻撃者が複数のシステムが連動する仕組みを悪用し、顧客情報を機械的に取得したことが原因でした。
影響を受けたユーザーは最大29万4839件で、氏名や住所、生年月日、連絡先、契約内容などが流出しています。
ドコモは対象者への見舞金を検討していますが、金額や支給条件はまだ明らかになっていません。
また、ahamoの新規受付サイトは、不正アクセスが確認されたためではなく、予防的な安全対策として停止されました。
今後のドコモの調査結果や見舞金の詳細、各サービスの再開について、引き続き注目していきたいと思います。
この記事を最後まで読んでいただき、ありがとうございました。
また次回の記事もぜひご覧ください。
コメント